حریم خصوصی کتابخوان اندرویدی فقط به این سؤال محدود نمیشود که «سازنده دستگاه چه اطلاعاتی جمع میکند؟». فایلها ممکن است در حافظه خود کتابخوان بمانند، با حساب BOOX همگام شوند، به گوگلدرایو یا سرویس ابری دیگری بروند یا از طریق یک اپ مطالعه شخص ثالث پردازش شوند. بنابراین برای فهمیدن محل دادهها باید مسیر هر فایل و هر حساب را جداگانه بررسی کنیم.
پاسخ کوتاه این است: صرفِ کپیکردن یک PDF یا EPUB روی حافظه داخلی، به معنی ارسال خودکار آن به فضای ابری نیست. اما فعالکردن همگامسازی یادداشتها، استفاده از BOOXDrop، اتصال فضای ابری یا دادن مجوز به اپهای اندرویدی میتواند داده را از دستگاه خارج کند. در ادامه یک نقشه عملی برای بررسی و محدودکردن این مسیرها ارائه میکنیم.
فایلها و دادههای کتابخوان اندرویدی کجا میروند؟
| نوع داده | محل معمول نگهداری | چه زمانی از دستگاه خارج میشود؟ | کنترل اصلی کاربر |
|---|---|---|---|
| PDF، EPUB و فایلهای شخصی | حافظه داخلی یا کارت حافظه | هنگام انتقال، آپلود یا اتصال به فضای ابری | انتخاب روش انتقال و پوشه ذخیره |
| یادداشت و حاشیهنویسی | حافظه دستگاه | با فعالشدن همگامسازی ONYX یا سرویس ثالث | خاموشکردن Sync برای همه یا یک یادداشت |
| پیشرفت مطالعه و بوکمارک | داده محلی اپ مطالعه | اگر همگامسازی اپ یا حساب فعال باشد | تنظیمات حساب و Sync همان اپ |
| فایل منتقلشده با BOOXDrop | دستگاه و مقصد انتقال | در انتقال اینترنتی، بهطور موقت از سرور عبور میکند | انتقال محلی/کابلی برای فایل حساس |
| داده اپهای اندرویدی | فضای اختصاصی اپ و گاهی سرور آن | بر اساس مجوزها و سیاست حریم خصوصی اپ | مجوزها، حساب، اجرای پسزمینه و حذف اپ |
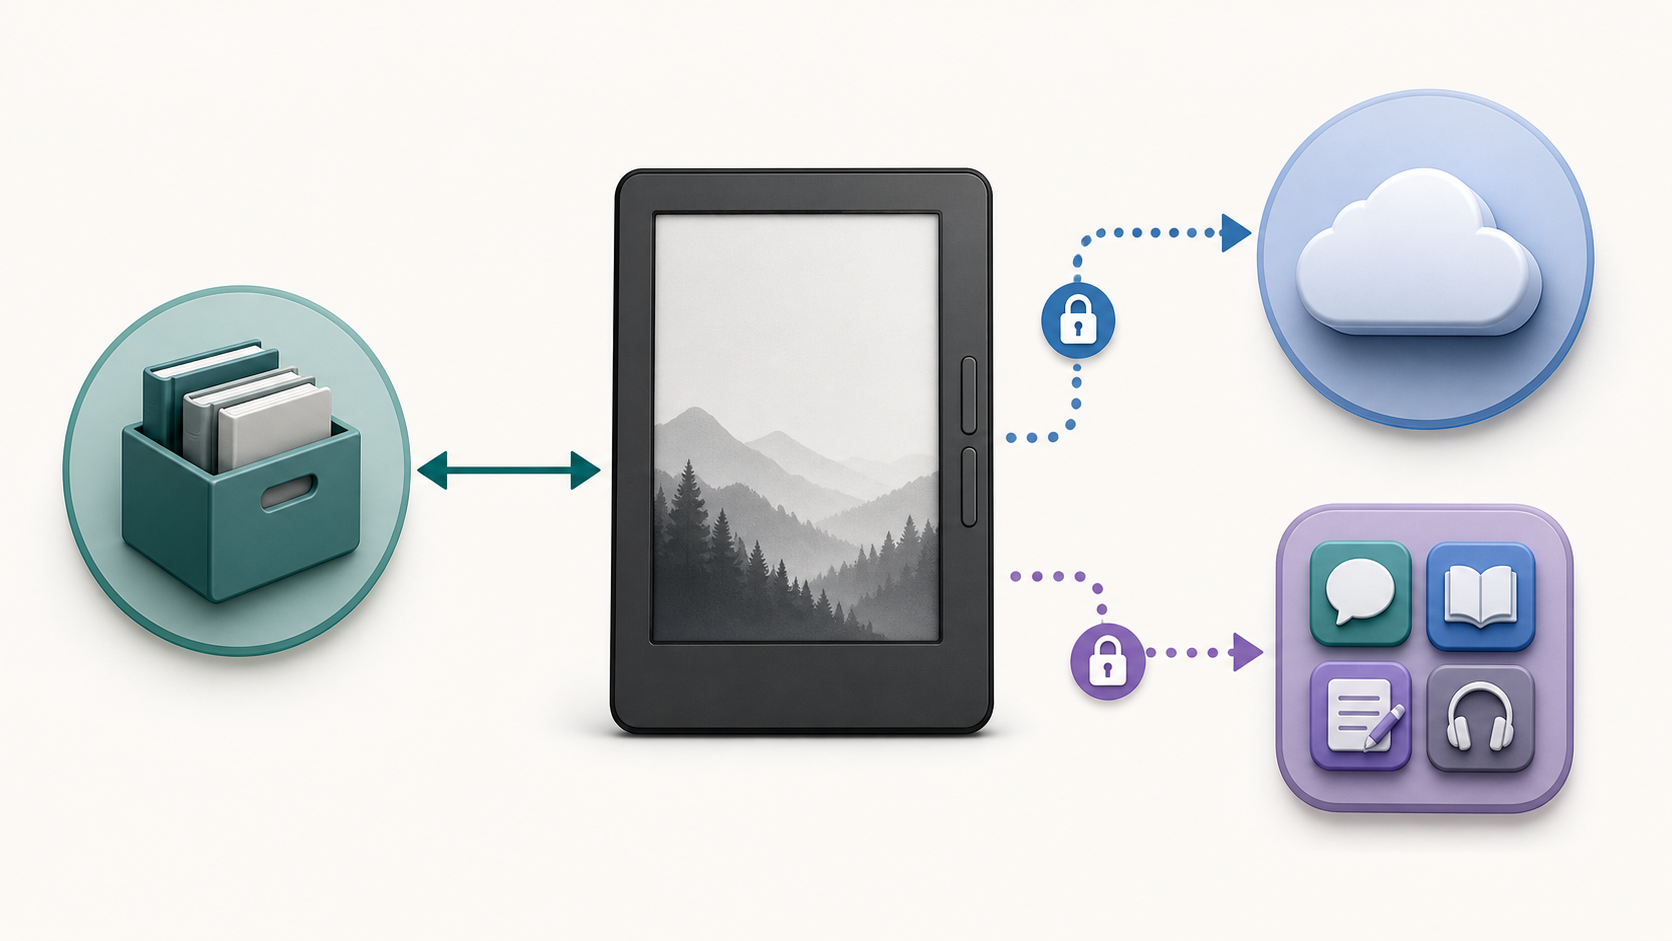
۱. فایلهایی که فقط در حافظه محلی هستند
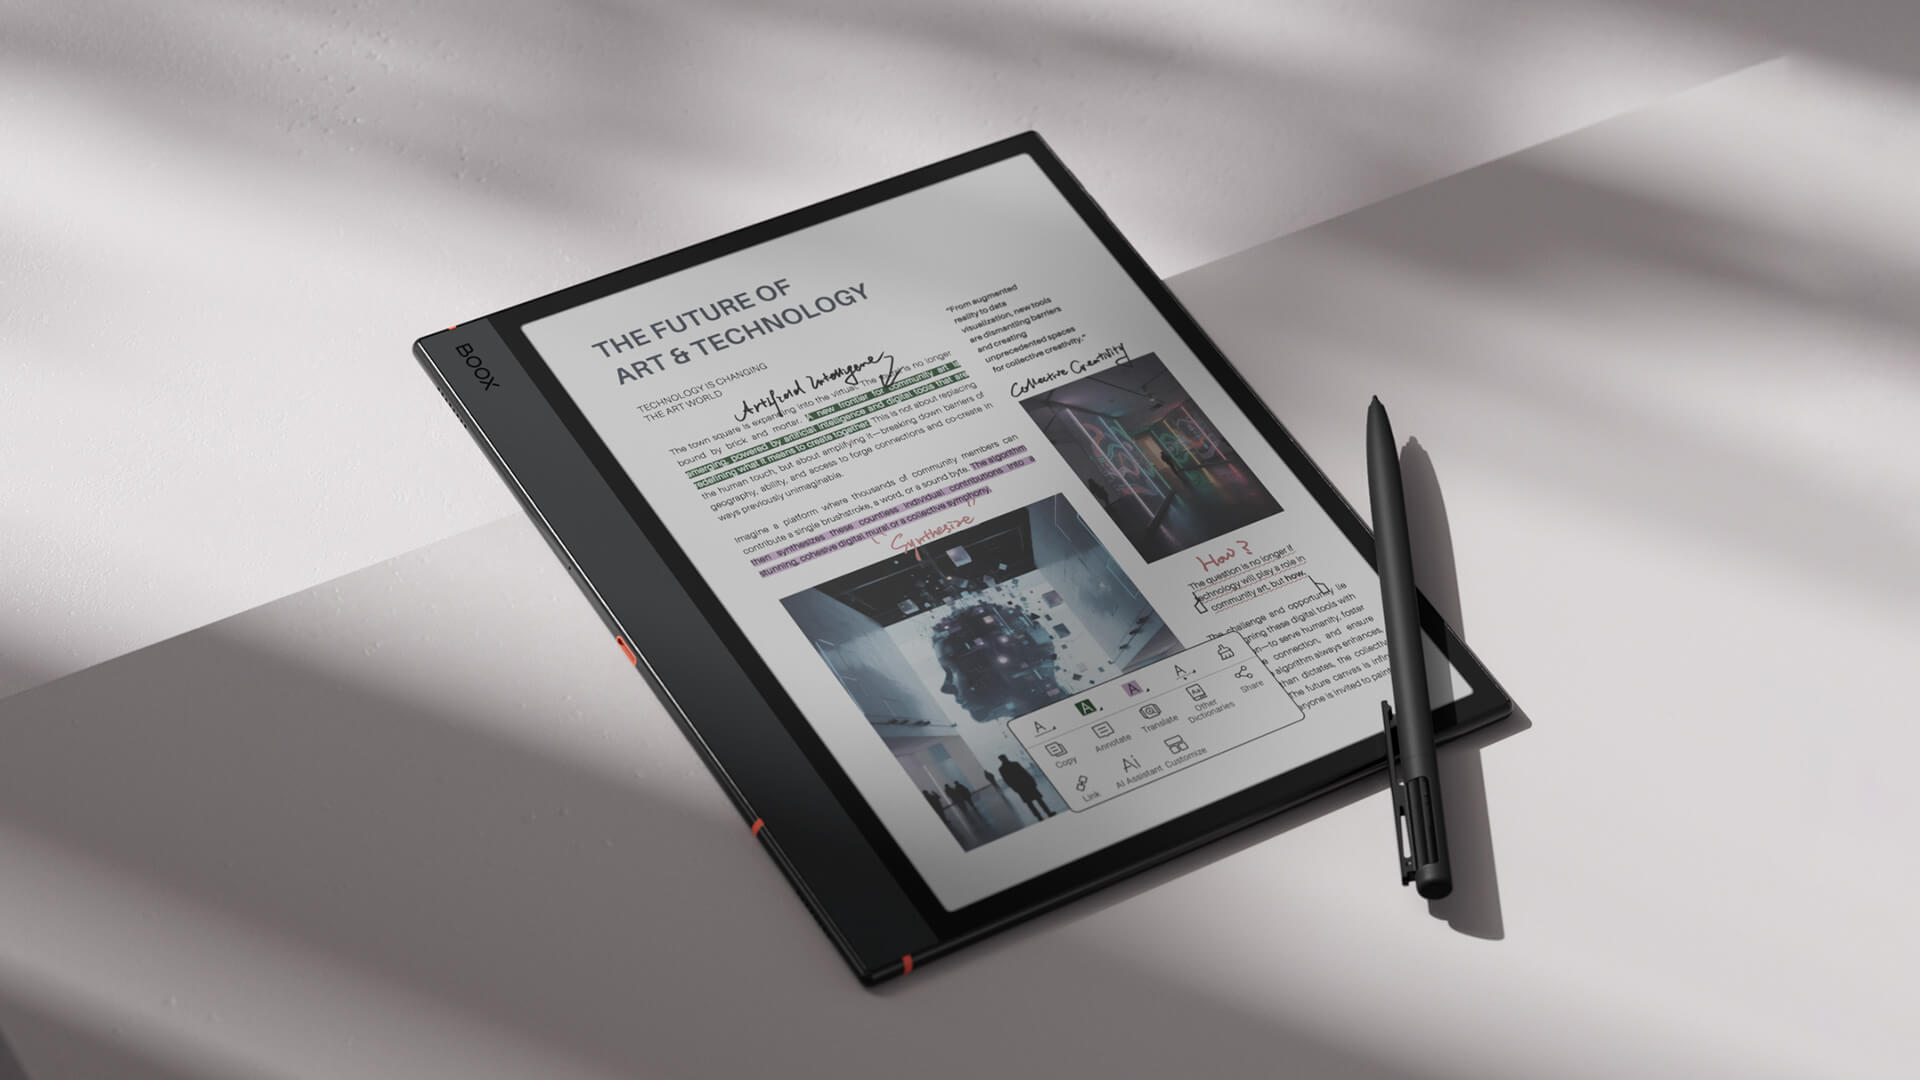
اگر کتاب را با کابل USB، کارت حافظه یا فلش سازگار به کتابخوان منتقل کردهاید و هیچ سرویس همگامسازی برای آن فعال نیست، نسخه اصلی فایل در حافظه محلی دستگاه قرار دارد. بازکردن فایل در NeoReader میتواند دادههای جانبی مانند آخرین صفحه، بوکمارک، هایلایت و حاشیهنویسی ایجاد کند. این دادهها ابتدا روی دستگاه ساخته میشوند، اما ممکن است در صورت فعالبودن Sync به حساب ابری نیز منتقل شوند.
محلیبودن فایل به معنی مصونیت کامل نیست. هر کسی که قفل دستگاه را باز کند، اپی که مجوز مناسب داشته باشد یا رایانهای که به حافظه متصل شود ممکن است به بخشی از فایلها دسترسی پیدا کند. برای اسناد کاری و شخصی، قفل صفحه و کنترل مجوز اپها ضروری است.
۲. همگامسازی یادداشتها با حساب ONYX
طبق راهنمای رسمی BOOX، همگامسازی یادداشتها بعد از ورود به حساب ONYX انجام میشود. سرورهای مختلف دادههای مستقل دارند و برای مشاهده صحیح یادداشتها در چند دستگاه باید همان حساب و همان منطقه سرور انتخاب شود. امکان فعالکردن Sync برای همه یادداشتها یا فقط یک یادداشت وجود دارد.
- اگر همگامسازی لازم ندارید، بدون حساب یا با Sync خاموش کار کنید.
- برای یادداشت حساس، وضعیت Sync همان یادداشت را جداگانه بررسی کنید.
- قبل از خروج از حساب، از اطلاعاتی که فقط در فضای ابری دارید خروجی بگیرید.
- انتخاب منطقه سرور را بین دستگاهها یکسان نگه دارید تا نسخههای ناقص یا پراکنده نسازید.
BOOX اعلام کرده دادههای Sync روی سرور رمزگذاری میشوند و برای تحلیل شخصیسازیشده یا تحلیل داخلی استفاده نمیشوند. این توضیح، ادعای رسمی سازنده است؛ برای تصمیمهای سازمانی بهتر است علاوه بر مقاله معرفی، متن سیاست حریم خصوصی، قرارداد سازمان و الزامات قانونی محل فعالیت خود را هم بررسی کنید.
۳. BOOXDrop و انتقال فایل
BOOXDrop و قابلیت Push برای جابهجایی سریع فایل، صفحه وب و تصویر کاربردیاند. سازنده توضیح میدهد که در انتقال اینترنتی، فایل بهطور موقت روی سرور نگهداری میشود تا دستگاه مقصد آن را دریافت کند و مسیر انتقال با SSL محافظت میشود. رمزگذاری مسیر، احتمال خواندهشدن داده در شبکه را کاهش میدهد؛ اما با ذخیرهسازی کاملاً محلی یکسان نیست.
برای کتاب، مقاله یا فایل غیرحساس، راحتی BOOXDrop ارزشمند است. برای قرارداد، پرونده مشتری، نسخه اسکنشده مدارک یا پژوهش محرمانه، انتقال کابلی یا یک روش سازمانی تأییدشده انتخاب محافظهکارانهتری است.
۴. گوگلدرایو، دراپباکس و فضای ابری شخص ثالث
برخی مدلها و نسخههای نرمافزاری BOOX امکان اتصال مستقیم به Google Drive، Dropbox، OneDrive یا سرویسهای مبتنی بر WebDAV را فراهم میکنند. بعد از اتصال، فایل دانلودشده یک نسخه محلی دارد و نسخه اصلی یا پشتیبان ممکن است در حساب ابری شما باقی بماند. حذف فایل از کتابخوان لزوماً نسخه ابری را حذف نمیکند و برعکس؛ رفتار دقیق به سرویس و نوع اتصال بستگی دارد.
- دسترسی اتصال را به پوشههای ضروری محدود کنید.
- از حساب ابری دارای رمز منحصربهفرد و احراز هویت دومرحلهای استفاده کنید.
- در پایان استفاده، اتصال سرویس را از هر دو سمت—کتابخوان و صفحه امنیت حساب—لغو کنید.
- فایلهای کاری را وارد حساب ابری شخصی نکنید، مگر اینکه سیاست سازمان اجازه دهد.
مجوزهایی که ارزش بررسی بیشتری دارند
- Files and media: دسترسی به فایلهای مشترک دستگاه.
- Microphone: لازم برای ضبط صدا یا ورودی صوتی؛ برای مطالعه ساده ضروری نیست.
- Camera: ممکن است برای اسکن سند یا QR استفاده شود.
- Location: معمولا برای اپ کتابخوانی ضروری نیست، مگر قابلیت مشخصی ارائه کند.
- Contacts و Calendar: فقط برای اپهایی با قابلیت همگامسازی مرتبط قابل توجیه است.
- Notifications و background activity: مستقیماً به فایل دسترسی نمیدهند، اما اجرای مداوم و ارتباط شبکه را افزایش میدهند.
مسیر منو بسته به مدل و نسخه اندروید فرق دارد، اما در BOOX معمولاً از Settings > Apps & Notifications میتوان اپها، مجوزها، اعلانها و اجرای خودکار را مدیریت کرد. در نسخههای جدیدتر اندروید، Privacy Dashboard نیز نشان میدهد چه اپی و در چه زمانی از مجوزهای حساس استفاده کرده است.
چگونه حریم خصوصی کتابخوان خود را افزایش دهیم؟
- قفل صفحه را فعال کنید: یک PIN غیرقابل حدس بگذارید و در مدلهای پشتیبان، اثر انگشت را فقط برای راحتی بیشتر فعال کنید.
- صفحه قفل را بررسی کنید: نمایش جلد کتاب، یادداشت روزانه یا تصویر آخر صفحه ممکن است اطلاعات شخصی را افشا کند.
- همگامسازی را فهرست کنید: ONYX، گوگلدرایو، دراپباکس و Sync داخل هر اپ را جداگانه یادداشت کنید.
- مجوز اپها را کمینه کنید: مجوزی را که برای عملکرد اصلی لازم نیست روی Deny یا Ask every time بگذارید.
- اجرای خودکار را محدود کنید: اپهایی که لازم نیست همیشه فعال باشند از App Startup خارج کنید.
- اپهای بلااستفاده را حذف کنید: حذف آیکن از صفحه اصلی با حذف خود اپ و دادههای حساب یکسان نیست.
- سیستم و اپها را بهروز نگه دارید: وصلههای امنیتی فقط زمانی مفیدند که واقعاً نصب شوند.
- برای فایل حساس روش انتقال را عوض کنید: کابل یا فضای ابری سازمانی کنترلشده را به Push عمومی ترجیح دهید.
پیش از فروش یا واگذاری کتابخوان چه کنیم؟
- از یادداشتها، حاشیهها و کتابهای شخصی نسخه پشتیبان بگیرید.
- از حساب ONYX، گوگل و اپهای مطالعه خارج شوید.
- اتصال کتابخوان را از صفحه امنیت سرویسهای ابری حذف کنید.
- کارت حافظه و سیمکارت احتمالی را خارج کنید.
- حسابها یا داده ابری ناخواسته را جداگانه حذف کنید؛ ریست دستگاه لزوماً داده سرور را پاک نمیکند.
- Factory Reset را انجام دهید و پس از راهاندازی دوباره، نبود فایل و حساب شخصی را بررسی کنید.
در دستگاههای دارای Android 11 یا جدیدتر، اگر رمز قفل فراموش شود و ورود به حساب ممکن نباشد، بازنشانی کارخانهای میتواند تنها راه بازکردن دستگاه باشد و همه دادههای محلی را پاک کند. بنابراین رمز و نسخه پشتیبان را قبل از بروز مشکل مدیریت کنید.
آیا کتابخوان اندرویدی از نظر حریم خصوصی امن است؟
هیچ دستگاه متصل به اینترنت بهصورت مطلق «خصوصی» یا «ناامن» نیست. کتابخوان اندرویدی میتواند با فایلهای محلی، حسابهای محدود و مجوزهای کم، محیطی کنترلشده برای مطالعه باشد؛ یا با چند فضای ابری، اپهای ناشناس و Sync دائمی، داده را در مسیرهای متعدد پخش کند. عامل تعیینکننده فقط برند دستگاه نیست؛ ترکیب تنظیمات سیستم، سرویس ابری، اپهای نصبشده و رفتار کاربر است.
سؤالات متداول
آیا BOOX همه PDFهای داخل دستگاه را به سرور میفرستد؟
قرارگرفتن فایل در حافظه محلی بهتنهایی به معنی آپلود خودکار آن نیست. ارسال میتواند زمانی رخ دهد که Sync، BOOXDrop، Push، پشتیبانگیری یا اتصال فضای ابری را برای آن مسیر فعال کرده باشید.
خاموشکردن وایفای برای حریم خصوصی کافی است؟
خاموشکردن شبکه انتقال آنلاین را متوقف میکند، اما فایلهای محلی، مجوزهای اپها و دادهای که قبلاً همگام شده باقی میمانند. باید حسابها، Sync، مجوزها و نسخههای ابری را جداگانه بررسی کنید.
آیا حذف فایل از کتابخوان، آن را از فضای ابری هم پاک میکند؟
همیشه نه. رابطه حذف محلی و ابری به سرویس و نوع همگامسازی وابسته است. پس بعد از حذف، سطل زباله و نسخه وب سرویس ابری را نیز بررسی کنید.
برای مطالعه فایل محرمانه چه روشی بهتر است؟
تا حد ممکن فایل را محلی نگه دارید، انتقال کابلی انجام دهید، همگامسازی را خاموش کنید، اپ اضافی نصب نکنید و قفل دستگاه را فعال نگه دارید. برای داده سازمانی، الزامهای واحد امنیت اطلاعات مقدم است.